
حماية السيرفر
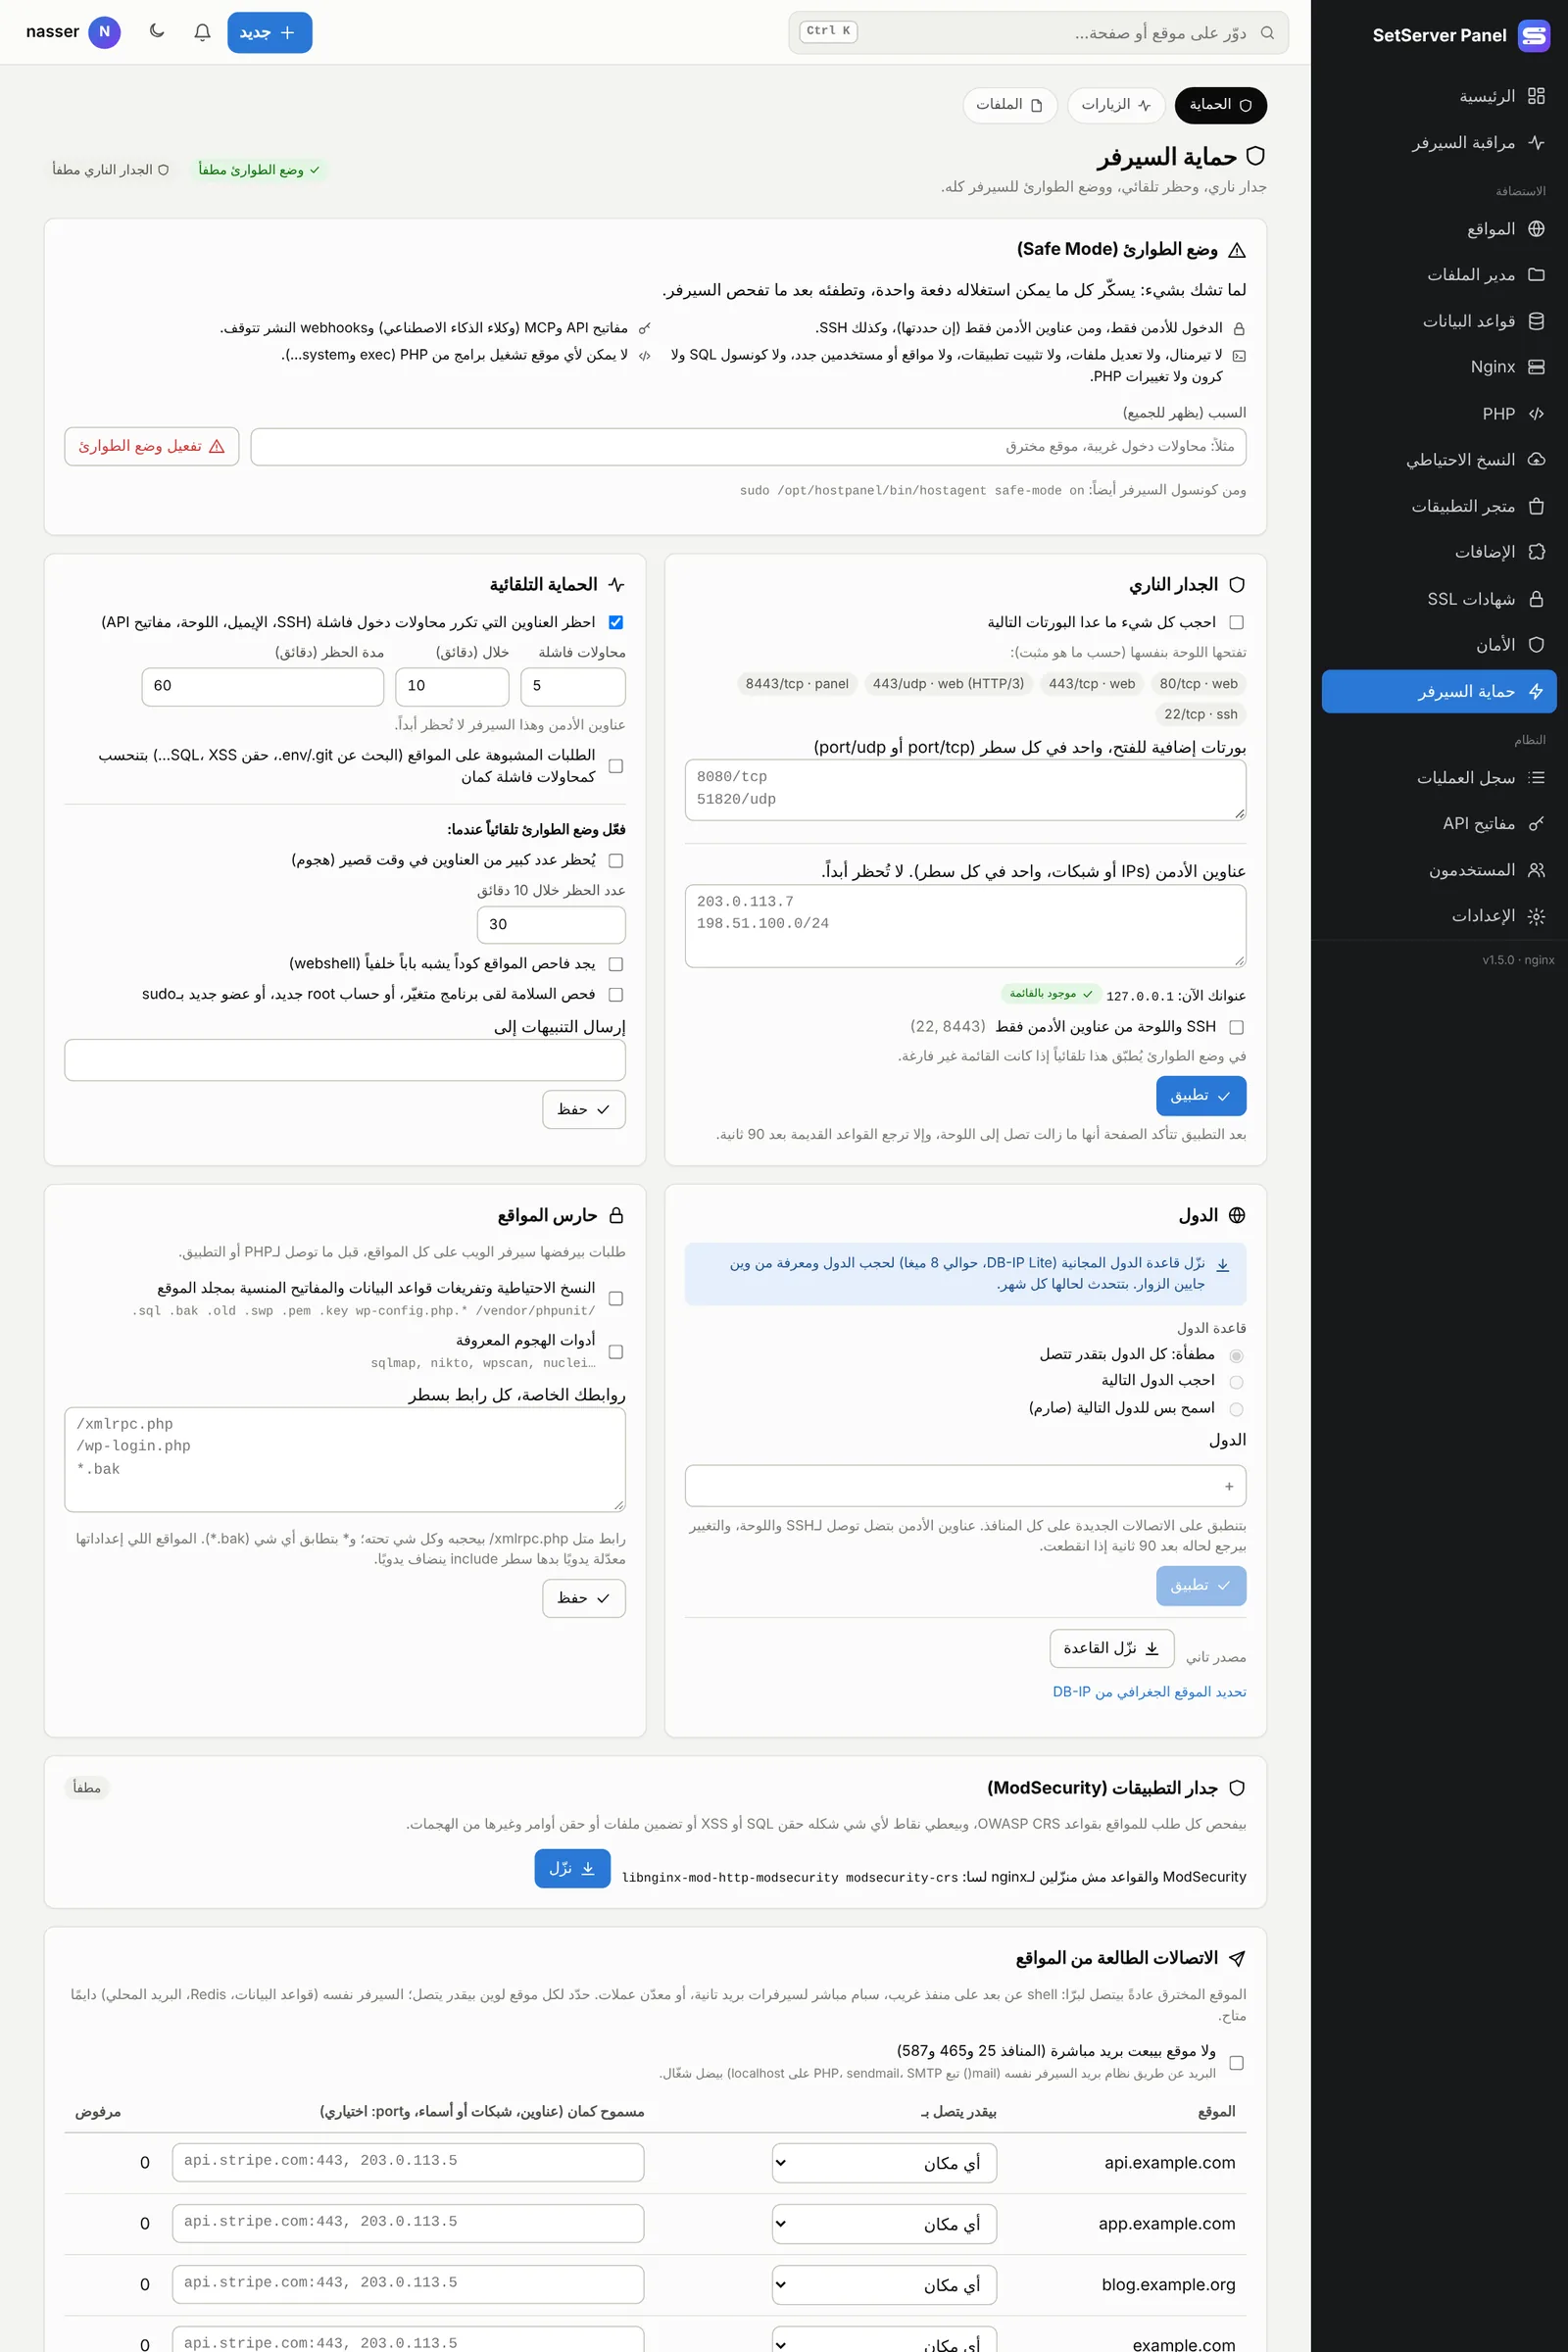
صفحة «حماية السيرفر» (للمدير) تحمي السيرفر بالكامل، وفيها ثلاثة تبويبات: «الحماية» و«الزيارات» و«الملفات».
قبل تغيير قواعد الجدار الناري
أضف عنوانك إلى «عناوين الأدمن» أولاً (زر «أضف عنواني» يفعل ذلك). أي تغيير في الجدار الناري يقطعك عن اللوحة يُلغى تلقائياً بعد 90 ثانية: تتحقق الصفحة أنها ما زالت تصل إلى اللوحة، ولا تُبقي القواعد إلا إن نجح ذلك. ومع ذلك يُفضّل إبقاء جلسة SSH ثانية مفتوحة.
وضع الطوارئ
لحالات الشك (دخول غريب، موقع مخترق). اضغط «تفعيل وضع الطوارئ» مع ذكر السبب، فيحدث فوراً:
- لا يدخل إلا المدير، ومن عناوين الأدمن فقط إن حددتها (و SSH كذلك)؛
- تتوقف مفاتيح API و MCP (وكلاء الذكاء الاصطناعي) و webhooks النشر؛
- لا ترمنال، ولا تعديل ملفات، ولا تثبيت تطبيقات، ولا مواقع أو مستخدمين جدد، ولا كونسول SQL، ولا cron، ولا تغييرات PHP؛
- لا يستطيع أي موقع تشغيل برامج من PHP.
«إنهاء وضع الطوارئ» يحتاج كلمة سرك (ورمز التحقق بخطوتين)، وتعود المواقع لإعداداتها. يمكن أن يتفعّل الوضع تلقائياً (راجع الحماية التلقائية)، ومن تطبيق الموبايل. ومن كونسول السيرفر:
sudo /opt/hostpanel/bin/hostagent safe-mode on
sudo /opt/hostpanel/bin/hostagent safe-mode off
عناوين الأدمن
عناوين IP أو شبكات، واحد في كل سطر. لا تُحظر أبداً، ويمكنك قصر «SSH واللوحة من عناوين الأدمن فقط». في وضع الطوارئ يُطبَّق هذا القفل تلقائياً متى كانت القائمة غير فارغة.
الجدار الناري
«احجب كل شيء ما عدا البورتات التالية». تفتح اللوحة بنفسها بورتات ما هو مثبّت (SSH، الويب، اللوحة، البريد…). أضف بورتات أخرى، واحداً في كل سطر، بصيغة 8080/tcp أو 40000/udp. يعتمد الجدار على nftables.
الحماية التلقائية
- حظر العناوين التي تكرر محاولات دخول فاشلة (SSH، البريد، اللوحة، مفاتيح API): حدّد عدد المحاولات والمدة الزمنية ومدة الحظر.
- طلبات الويب المشبوهة (البحث عن
.envو.git، حقن SQL، XSS…) يمكن أن تُحسب محاولات فاشلة أيضاً. - تفعيل وضع الطوارئ تلقائياً عند حظر عناوين كثيرة في وقت قصير (هجوم)، أو عندما يجد فحص السلامة برنامجاً متغيّراً أو حساب root جديداً، أو عندما يجد فاحص المواقع webshell.
- إرسال التنبيهات إلى بريد تختاره.
تعرض «العناوين المحظورة» من هو محظور وحتى متى، و«رفع الحظر» يُنهيه. ويمكنك حظر عنوان يدوياً.
الدول
احجب دولاً، أو اسمح لدول محددة فقط (صارم). اضغط أولاً «نزّل القاعدة» (قاعدة DB-IP Lite المجانية، حوالي 8 MB، تتحدث شهرياً). تُطبَّق القاعدة على الاتصالات الجديدة في كل البورتات، وتبقى عناوين الأدمن قادرة على الوصول إلى SSH واللوحة. بعدها تظهر أعلام الدول بجانب عناوين IP في كل اللوحة.
حارس المواقع
طلبات يرفضها سيرفر الويب في كل المواقع قبل أن تصل إلى PHP:
- النسخ الاحتياطية وتفريغات قواعد البيانات والمفاتيح المنسية في مجلد الموقع؛
- أدوات الهجوم المعروفة؛
- روابطك الخاصة، واحد في كل سطر:
/xmlrpc.phpيحجبه وكل ما تحته، و*.bakيطابق أي اسم.
جدار التطبيقات (WAF)
ModSecurity مع OWASP Core Rule Set يقرأ كل طلب ويعطي نقاطاً لما يشبه حقن SQL و XSS وتضمين الملفات وحقن الأوامر وغيرها من الهجمات.
- اضغط «نزّل» (مرة واحدة).
- ابدأ بوضع «مراقبة بس» لبضعة أيام: لا يُحجب شيء، وتظهر المطابقات في تبويب «الزيارات».
- إذا علقت قاعدة باستخدام عادي لموقع، أطفئها (من الزيارات، أو اكتب رقمها في «قواعد مطفأة»)، أو أضف الموقع إلى «مواقع بتتجاهلها القواعد».
- انتقل إلى «حجب»: الطلبات التي تتجاوز النقاط تأخذ 403.
«درجة التشدد» 1 مناسبة لمعظم السيرفرات، و 3 و 4 تحتاجان ضبطاً.
الاتصالات الطالعة من المواقع
الموقع المخترق عادةً يتصل بالخارج: shell عن بعد، رسائل مزعجة، معدّن عملات. حدّد ما تستطيع المواقع الاتصال به: «أي مكان»، أو «ويب بس (HTTP/HTTPS)»، أو «القائمة بس». خيار «ولا موقع بيبعت بريد مباشرة» يحجب البورتات 25 و 465 و 587 عن المواقع (البريد عبر نظام البريد الخاص بالسيرفر يبقى يعمل). السيرفر نفسه (القواعد، Redis، localhost) لا يتأثر.
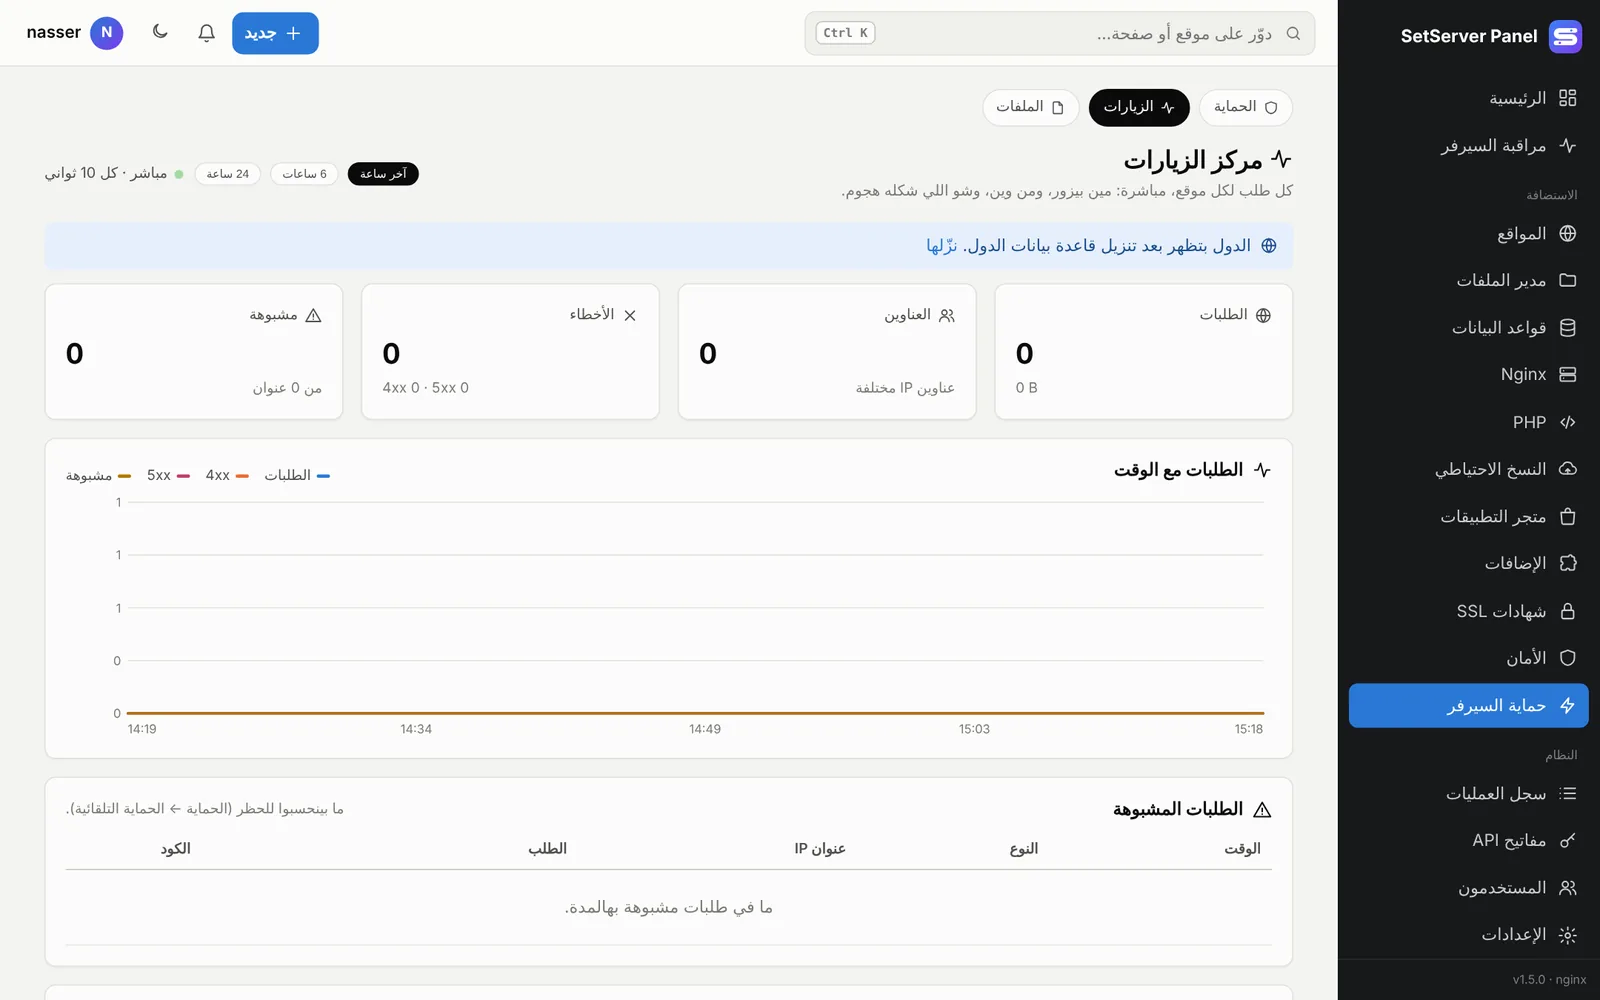
مركز الزيارات
يعرض تبويب «الزيارات» كل طلب لكل موقع مباشرة: الطلبات عبر الزمن، أكثر العناوين والدول نشاطاً، أكثر المسارات طلباً وأكثرها «غير موجود»، الطلبات المشبوهة حسب نوعها (استكشاف، حقن SQL، XSS، تجاوز المسار، أدوات هجوم)، ومطابقات WAF. يمكنك حظر عنوان مباشرة من القائمة. البيانات من سجلات الزيارات وتُحفظ في الذاكرة 24 ساعة.
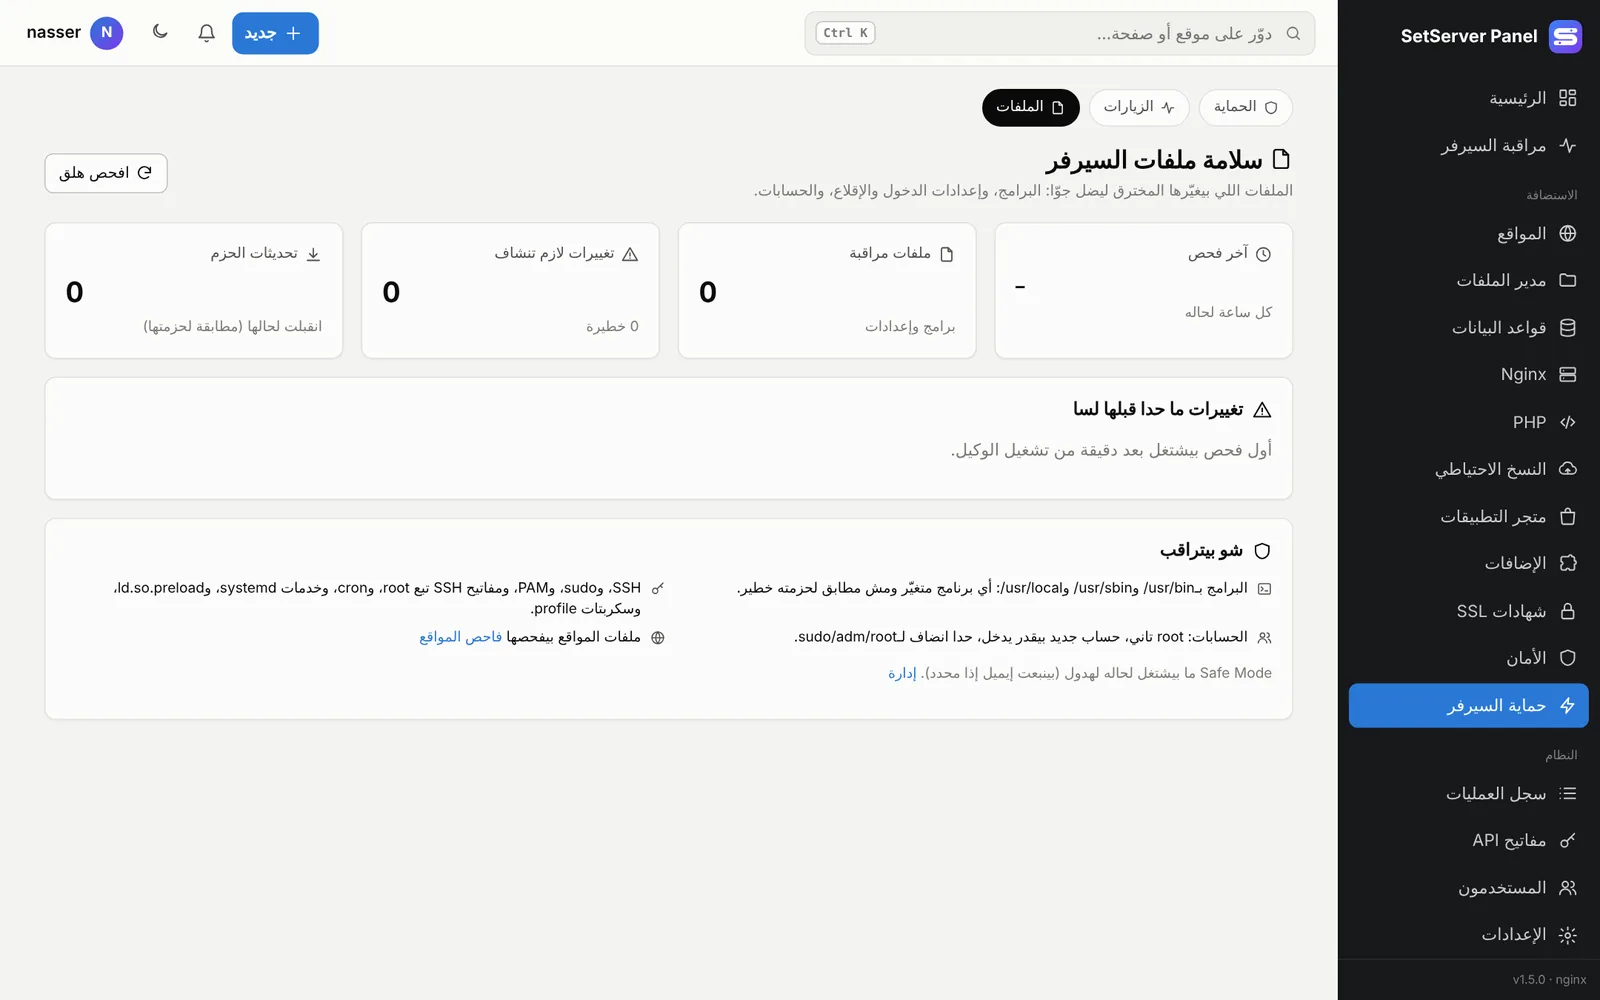
سلامة ملفات السيرفر
يراقب تبويب «الملفات» ما يغيّره المخترق ليبقى في السيرفر: البرامج في /usr/bin و /usr/sbin و /usr/local، و SSH و sudo و PAM و cron وخدمات systemd و ld.so.preload وملفات profile، والحسابات (root ثانٍ، حساب جديد يستطيع الدخول، عضو جديد في sudo). الفحص كل ساعة، وتحديثات الحزم المطابقة لحزمتها تُقبل تلقائياً. اضغط «اقبل» على تغيير فقط عندما تعرف من قام به، وإلا فعّل وضع الطوارئ وتحقق أكثر.
انقطعت عن السيرفر؟
من كونسول مزوّد الخدمة (VNC / serial):
sudo /opt/hostpanel/bin/hostagent firewall-reset
sudo /opt/hostpanel/bin/hostagent safe-mode off